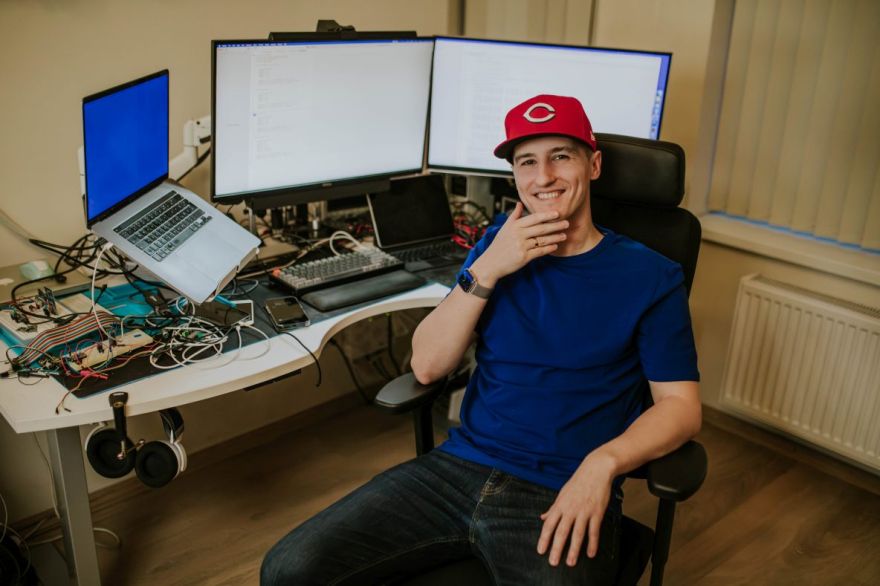
Kas īsti notika, kā darbojas interneta roboti, ko noziedznieki iesāk ar mūsu datiem un kā pasargāt sevi no krāpniekiem? Par to sarunā ar informācijas tehnoloģiju speciālistu Elvisu Strazdiņu.
Vispirms jāprecizē – 21. oktobrī pasaule nepiedzīvoja vienu milzīgu kiberuzbrukumu. Tika publiskota informācija par nopietnu ievainojamību PHP programmēšanas valodā un to, kā šo nepilnību var izmantot uzbrukumos. Pati ievainojamība, pēc speciālista stāstītā, bijusi zināma jau vairākus gadus, taču neviens nebija atradis veidu, kā to izmantot ļaunprātīgi. Situācija mainījās, kad cilvēki ar mākslīgā intelekta palīdzību atklāja, kā šo ievainojamību var izmantot, lai uzlauztu datorsistēmas.
Lai izskaidrotu notikušo, Elviss Strazdiņš piedāvā vienkāršu salīdzinājumu: “Iedomājieties dzīvokli, kura tualetē ir mazs, sarūsējis lodziņš. To nevar aizvērt, un tas visu laiku ir atvērts, taču saimnieks īpaši neuztraucas – lodziņš ir tik mazs, ka pa to neviens nevar iekļūt.
Līdz kādu dienu kāds izdomā, ka pa lodziņu var iebāzt mazu bērnu, kurš no iekšpuses apzog dzīvokli un visu iegūto iznes pa šo lodziņu.
Pēkšņi šķietami nekaitīgais caurums kļūst par nopietnu apdraudējumu. Turklāt izrādās, ka tādi paši bojāti lodziņi ir ļoti daudzās mājās. Tagad visiem saimniekiem tie steidzami jāaizmūrē.”
Tieši tā notika ar PHP ievainojamību. Kad kļuva zināms, kā to izmantot, interneta vietņu uzturētājiem bija nekavējoties jānovērš problēma. Taču drošības atjauninājums vēl nebija pieejams. Tāpēc daļa uzņēmumu un iestāžu uz laiku apturēja savus interneta pakalpojumus, gaidot nepieciešamos labojumus. Kad atjauninājumi tika saņemti, sistēmas varēja salabot un atkal palaist darbībā. Tēlaini izsakoties, bīstamais lodziņš tika aizmūrēts.
Taču ar drošības atjauninājuma izstrādāšanu vien nepietiek – tas ir arī jāuzstāda. Ja mājaslapas uzturētājs to neizdara, ievainojamība sistēmā saglabājas un uzbrucēji joprojām var to izmantot. Tāpēc ir svarīgi ne tikai sekot līdzi drošības atjauninājumiem, bet arī laikus tos ieviest.
Elviss skaidro, ka šādu labojumu dēļ programmas atsevišķos gadījumos var darboties nedaudz lēnāk, jo ir nepieciešamas papildu darbības ar atmiņu. Taču drošība ir svarīgāka par ātrumu.
Kāpēc tas skāra tik daudzus?
PHP ir programmēšanas valoda, ko izmanto interneta vietņu un lietotņu veidošanā. Tā nodrošina daudzus procesus, arī tos, kurus lietotājs neredz, piemēram, informācijas meklēšanu datubāzēs, pasūtījumu apstrādi vai pieslēgšanos savam kontam. Pēc Strazdiņa teiktā, PHP izmanto aptuveni 70 procentos pasaules interneta vietņu. Tādēļ šajā valodā atklāta ievainojamība var radīt apdraudējumu ļoti daudzām sistēmām.
Taču PHP nav vienīgā programmēšanas valoda. Ir arī Java, Python, C# un citas. Elviss to salīdzina ar grāmatas rakstīšanu – vienu un to pašu stāstu var uzrakstīt angļu, franču vai latviešu valodā. Līdzīgi arī datorprogrammas var veidot dažādās programmēšanas valodās.
Vai citas valodas ir drošākas? Ievainojamības iespējamas jebkurā no tām. Atšķiras to uzbūve jeb arhitektūra un līdz ar to arī iespējamās drošības problēmas. Konkrētajā gadījumā satraukumu radīja tas, ka viena PHP ievainojamība noteiktos apstākļos varēja būt izmantojama daudzās sistēmās. Citās programmēšanas valodās atsevišķas kļūdas var būt saistītas tikai ar konkrētu operētājsistēmu vai procesoru.
Strazdiņš pieļauj, ka šis notikums liks uzņēmumiem apsvērt alternatīvas PHP izmantošanai. Tomēr nomainīt programmēšanas valodu nav vienkārši – ja uzņēmuma sistēmas tajā jau izveidotas, to pārrakstīšana prasītu daudz laika un naudas. Arī Latvijā PHP plaši izmanto valsts iestādes un privātie uzņēmumi.
Ja sistēmu uzturētāji laikus neuzstāda drošības atjauninājumus un tādēļ tiek nozagti personas dati, var rasties nopietnas juridiskās sekas.
Lai parādītu, cik bīstama ir atklātā ievainojamība, Elviss Strazdiņš veicis praktisku demonstrējumu. Ar paša izveidotu programmu viņš dažās sekundēs attālināti uzlauzis PHP valodā paša izveidotu vietni. Turklāt uzbrucējam ne vienmēr jābūt izcilam programmētājam. Internetā mēdz būt publiski pieejami tehniski apraksti par ievainojamībām un pat gatavi uzbrukumu piemēri. Tos iespējams izmantot, lai mēģinātu iekļūt sistēmās, kurās drošības nepilnības vēl nav novērstas.
Mūsdienās lielu daļu šāda darba paveic automatizētas programmas jeb roboti. Cilvēks dod robotam uzdevumu, un tas nepārtraukti pārbauda interneta vietnes, meklējot ievainojamības. Ja izdodas iekļūt kādā sistēmā, robots var saglabāt iegūtos datus, kurus tā saimnieks vēlāk izmanto vai pārdod. Šādi roboti spēj darboties visu diennakti, pārbaudot milzīgu skaitu vietņu. Arvien lielāku lomu šajā procesā ieņem mākslīgais intelekts. Tas palīdz daudz ātrāk analizēt programmas un atrast kļūdas, kuru atklāšanai cilvēkam būtu nepieciešams ievērojami ilgāks laiks.
Ko noziedznieki iesāk ar mūsu datiem?
Vai mākslīgais intelekts jau kļuvis gudrāks par cilvēku? Strazdiņš uzskata, ka vispirms jāvienojas, kā gudrību mērām. Cilvēkam piemīt radošums un spēja izdomāt jaunus risinājumus, savukārt mākslīgais intelekts spēj ļoti ātri apstrādāt milzīgu informācijas apjomu. Tas, vai mākslīgais intelekts kādreiz spēs domāt labāk par cilvēku, vēl ir atklāts jautājums. Taču atsevišķus uzdevumus tas jau tagad paveic daudz ātrāk.
Ja kibernoziedzniekam izdodas iekļūt kādā informācijas sistēmā, viņš var iegūt cilvēku vārdus, uzvārdus, personas kodus, tālruņu numurus, adreses un citu informāciju. Strazdiņš skaidro, ka ar šo informāciju vien nepietiek, lai likumīgā kārtībā, piemēram, noformētu kredītu. Tomēr šie dati var kļūt par vērtīgu palīglīdzekli krāpniekiem.
“Iedomājieties – jums piezvana svešinieks, nosauc jūsu vārdu, uzvārdu, personas kodu un vēl kādu personisku faktu.
Jūs nodomājat: ja viņš tik daudz par mani zina, droši vien tiešām zvana no bankas vai policijas. Tieši uz šādu uzticēšanos noziedznieki paļaujas.
Iegūtos datus var pārdot citiem krāpniekiem vai izmantot, lai cilvēku pārliecinātu veikt maksājumu, atklāt piekļuves informāciju vai apstiprināt kādu darbību internetbankā,” skaidro speciālists. Tāpēc datu noplūde ir bīstama arī tad, ja noziedznieks nevar tieši piekļūt cilvēka naudai.
Elviss Strazdiņš īpaši brīdina – nedrīkst akli uzticēties tālruņa numuram, kas redzams ekrānā. Krāpnieki spēj viltot zvanītāja numuru, tāpēc var šķist, ka zvana banka, policija vai pat pazīstams cilvēks. Pēc ienākošā zvana numura vien nav iespējams droši pārliecināties, kas patiesībā zvana. Tāpēc, ja kāds apgalvo, ka pārstāv banku vai policiju, un pieprasa steidzamu rīcību, drošāk ir sarunu pārtraukt un pašam piezvanīt attiecīgajai iestādei, izmantojot tās oficiālo tālruņa numuru.
Īpaši svarīgi ir neapstiprināt Smart-ID vai internetbankas pieprasījumus pēc negaidīta zvana. Tos drīkst apstiprināt tikai tad, ja cilvēks pats veic konkrētu darbību un saprot, ko apstiprina. Tas pats attiecas uz īsziņām. Ja pienāk ziņojums it kā no bankas ar aicinājumu atvērt kādu saiti, drošāk ir pašam atvērt pārlūkprogrammu un ievadīt bankas oficiālo adresi, pārliecinoties, ka tā ir pareiza. Šo vienkāršo noteikumu ievērošana palīdzētu novērst lielu daļu krāpšanas gadījumu Latvijā.
Mīlestība, peļņa un raudoša mazmeita
Lai gan tehnoloģijas kļūst arvien sarežģītākas, krāpnieki joprojām veiksmīgi izmanto cilvēku emocijas – bailes, līdzjūtību, vientulību un vēlmi palīdzēt tuviniekiem. Viens no izplatītākajiem paņēmieniem ir romantiskā krāpšana. Cilvēks internetā iepazīstas ar šķietami simpātisku un uzmanīgu svešinieku. Pamazām rodas uzticēšanās, līdz jaunais paziņa sāk lūgt naudu. Šādās attiecībās cilvēki mēdz zaudēt milzīgas summas.
Cits paņēmiens ir viltus investīcijas. Krāpnieki pārliecina cilvēku, ka viņa iekrājumi varētu nest lielu peļņu. Vilinoši tas var šķist ne tikai azartiskiem jauniešiem, bet arī senioriem, kuri vēlas kaut ko atstāt bērniem vai mazbērniem. Cilvēks pārskaita naudu nezināmā ieguldījumu platformā un zaudē savus uzkrājumus.
Vēl nežēlīgāks paņēmiens ir zvani, kuros kāds uzdodas par nelaimē nonākušu meitu vai mazmeitu.
Zvanītājs raud, stāsta par avāriju vai citu nelaimi un lūdz steidzamu finansiālu palīdzību. Naudai pakaļ var ierasties īpaši norīkots cilvēks. Strazdiņš min gadījumu, kad no kādas seniores šādi izkrāpti 40 tūkstoši eiro.
Savukārt tie, kuri izliekas par bankas vai policijas darbiniekiem, nereti cilvēku ilgstoši iebiedē, apgalvojot, ka no viņa konta kāds mēģina nozagt naudu. Zvanītāji rada tādu satraukumu, ka cilvēks apjūk un sāk apstiprināt pieprasījumus, kurus parastos apstākļos nekad neapstiprinātu. Tāpēc galvenais ir neļaut svešiniekam sevi steidzināt un iebiedēt.
Vai atteikties no interneta?
Pieaugot kiberapdraudējumiem, var rasties jautājums – vai nebūtu drošāk no tehnoloģijām vienkārši atteikties? Strazdiņš skaidro, ka informācijas drošībā svarīgas ir divas lietas – konfidencialitāte un pieejamība. Starp tām jāmeklē līdzsvars.
“Iedomājieties, ka jums ir ļoti slepena informācija. Jūs to ievietojat kastē, aizslēdzat un aprokat dziļi zemē. Neviens svešinieks tai nevar piekļūt, taču arī pašam īpašniekam piekļuve ir kļuvusi sarežģīta. Pretējā galējībā informācija ir uzrakstīta uz sienas, izziņota televīzijā un radio – tā ir pieejama visiem, taču vairs nav konfidenciāla. Līdzīgi darbojas digitālā drošība. Katrs papildu aizsardzības pasākums – parole, apstiprinājuma kods vai biometrisko datu pārbaude – piekļuvi padara nedaudz sarežģītāku, toties palīdz pasargāt informāciju,” skaidro speciālists.
Protams, cilvēks varētu doties dziļi mežā un atteikties no interneta. Taču tad viņš zaudētu arī iespēju sazināties, iegūt informāciju un izmantot daudzus pakalpojumus. Elviss Strazdiņš atzīst, ka arī pats ne vienmēr ir sajūsmā par tehnoloģiju attīstības virzienu. Tomēr pasaule kļūst arvien automatizētāka. Pat lauksaimniecībā jau izmanto traktorus, kas spēj patstāvīgi veikt lauku darbus. Pretoties pārmaiņām var, taču tas nozīmē arī risku atpalikt.
Kiberdrošība nav tikai jautājums par naudu vai personas datiem. No informācijas tehnoloģijām ir atkarīga arī veselības aprūpe. 2024. gadā Lielbritānijā notika kiberuzbrukums, kas traucēja Londonas slimnīcu laboratoriju darbu un pacientu ārstēšanu.
Vēlāk slimnīca apstiprināja, ka uzbrukuma izraisītā kavēšanās asins analīžu rezultātu saņemšanā bijusi viens no faktoriem, kas veicinājis pacienta nāvi.
Šādi notikumi liek saprast, ka digitālās sistēmas nav tikai ērtība. Tās nodrošina pacientu pierakstus, izmeklējumus, ārstēšanas procesus un informācijas apmaiņu starp ārstniecības iestādēm. Ja šīs sistēmas nedarbojas, sekas var būt daudz nopietnākas par nepieejamu mājaslapu. Tāpēc maldīgs ir priekšstats, ka kiberdrošība attiecas tikai uz cilvēkiem, kuri ikdienā izmanto datoru. Pat tie, kuriem nav ne sociālo tīklu profila, ne internetbankas, ir atkarīgi no digitālajām sistēmām.
Jautāts, vai cilvēks var būt pilnīgi pārliecināts par valsts iestādēs glabāto datu drošību, Elviss Strazdiņš atbild ar salīdzinājumu: “Kad dodamies uz veikalu nopirkt bulciņu, vai varam būt simtprocentīgi pārliecināti, ka tā nav saindēta? Nevaram. Tomēr uzticamies ražotājam, tirgotājam un kontroles sistēmai. Līdzīgi ir ar digitālajiem pakalpojumiem. Mēs uzticam savus datus bankām, ārstniecības iestādēm un valsts institūcijām, paļaujoties, ka tās ievēro drošības prasības. Pilnīgas garantijas nav iespējams sniegt nevienā dzīves jomā. Taču tas nenozīmē, ka cilvēkam pastāvīgi jādzīvo bailēs par iespējamu datu noplūdi. Daudz lietderīgāk ir zināt, kā sevi pasargāt un rīkoties, ja problēma patiešām rodas.”
Vislabākā aizsardzība – zināšanas
Sarunas gaitā eksperts vairākkārt uzsver – cilvēkiem ir jāmācās. Viņaprāt, daudzu kiberdrošības problēmu pamatā ir nepietiekamas zināšanas. Reizēm uzņēmumiem trūkst naudas vai speciālistu, taču bieži vien izšķiroša ir cilvēku izpratne un atbildība. Elviss Strazdiņš rāda savā rīcībā esošās kiberdrošības grāmatas, tostarp sertificētu hakeru rokasgrāmatu. Dažās ir gandrīz tūkstotis lappušu, citās – pat divi tūkstoši. Lai apgūtu šīs zināšanas, cilvēkam jāvelta daudz laika lasīšanai, izpratnei un praktiskām mācībām. Savukārt mākslīgais intelekts spēj milzīgu informācijas apjomu apstrādāt dažos mirkļos.
Tas, kam cilvēkam ir vajadzīgi gadi mācoties un gūstot pieredzi, mākslīgajam intelektam var būt pieejams gandrīz acumirklī.
Tieši tāpēc šīs tehnoloģijas paver jaunas iespējas gan kiberdrošības speciālistiem, gan diemžēl arī tiem, kas vēlas izmantot sistēmu ievainojamības ļaunprātīgi.
Parastam interneta lietotājam nav jākļūst par programmētāju, taču ir jāsaprot, kā atpazīt krāpniecisku zvanu, pārbaudīt interneta adresi un pasargāt savus piekļuves datus. Strazdiņš pats cenšas dalīties ar zināšanām, veidojot izglītojošus video par tehnoloģijām un kiberdrošību. Viņš aicina cilvēkus tos skatīties, interesēties un sekot līdzi pārmaiņām. “Jo vairāk cilvēks zina, jo grūtāk ir viņu piemānīt,” piebilst speciālists.
Ja mākslīgais intelekts jau tagad spēj palīdzēt atklāt ievainojamības, kuru izmantošanas iespējas cilvēki nav atraduši gadiem ilgi, ko tas spēs vēl pēc desmit gadiem? Vai pienāks brīdis, kad mākslīgais intelekts pats uzlauzīs sistēmas un radīs haosu? To neviens nevar droši paredzēt. Agrāk cilvēki iztēlojās nākotni ar lidojošām automašīnām un fantastiskiem izgudrojumiem, taču realitāte bieži attīstās citādi, nekā esam iedomājušies.
Pēc sarunas ar Elvisu Strazdiņu izmantoju mākslīgo intelektu un uzdodu tam jautājumu: “Kā tu redzi cilvēku un mākslīgā intelekta attiecības nākotnē? Vai mākslīgais intelekts uzlauzīs sistēmas un radīs haosu?” Saņemu atbildi: “Es nedomāju, ka lielākais risks ir mākslīgais intelekts, kurš pēkšņi nolemj iznīcināt cilvēci. Daudz ticamāks tuvākās nākotnes risks ir pasaule, kurā cilvēki pamazām atdod mākslīgajam intelektam tik daudz lēmumu pieņemšanas varas, ka vairs pilnībā nekontrolē sistēmas, no kurām ir atkarīga viņu dzīve.”
Jā, viens no svarīgākajiem mūsu laikmeta jautājumiem ir ne tikai tas, cik gudras kļūs tehnoloģijas, bet arī tas, cik zinoši un patstāvīgi spēsim palikt mēs paši.